
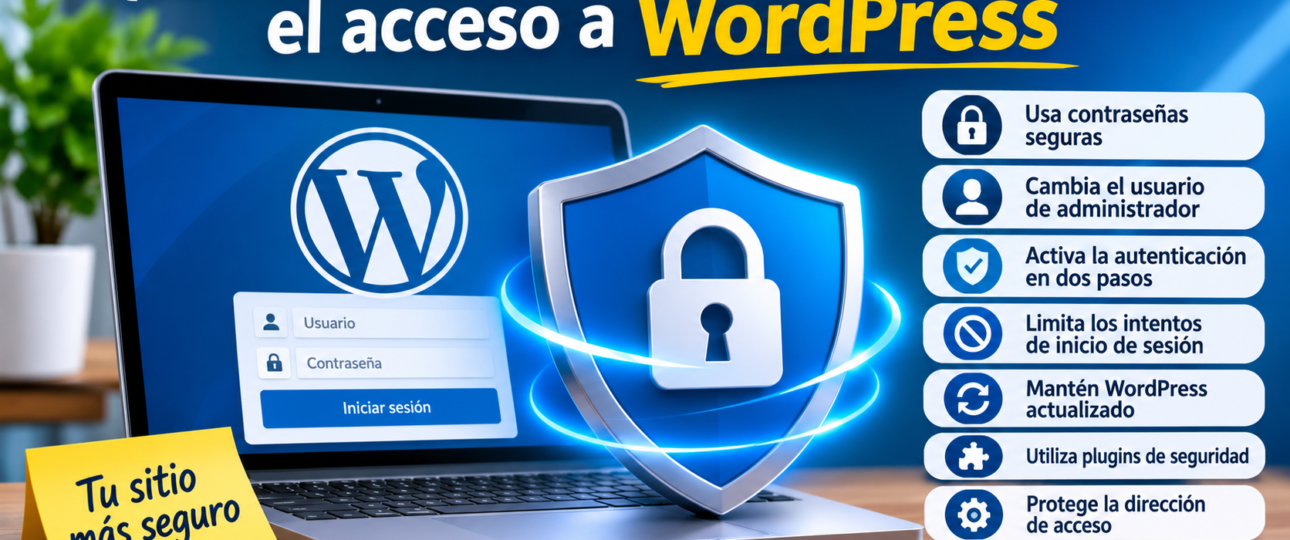
Proteger el acceso a WordPress es fundamental para evitar que personas no autorizadas ingresen al panel de administración y puedan modificar, eliminar o robar información del sitio web. Aunque WordPress cuenta con mecanismos de seguridad, existen algunas medidas básicas que ayudan a reducir los riesgos y mantener protegido el sitio.
1. Utiliza contraseñas seguras
Una de las primeras medidas consiste en crear contraseñas largas y difíciles de adivinar. Evita utilizar nombres, fechas de nacimiento o combinaciones sencillas como «123456». Lo recomendable es combinar letras mayúsculas, minúsculas, números y símbolos. También es importante utilizar una contraseña diferente para cada cuenta.
Un precio. Dos oportunidades para aprobar.
Consigue dos vouchers para tu examen de certificación AWS con esta oferta especial de Udemy.
Aprovechar la oferta →Udemy · Publicidad de afiliado
2. Cambia el usuario de administrador
Evita utilizar nombres de usuario comunes como «admin», ya que son uno de los primeros que prueban los atacantes. Establece un nombre de usuario único y difícil de relacionar con tu identidad.
3. Activa la autenticación en dos pasos
La autenticación en dos factores (2FA) añade una segunda verificación al iniciar sesión. Además de introducir la contraseña, el usuario debe confirmar su identidad mediante una aplicación de autenticación u otro método disponible. Así, aunque alguien consiga la contraseña, tendrá más dificultades para acceder.
4. Limita los intentos de inicio de sesión
WordPress permite instalar plugins que bloquean temporalmente las direcciones IP después de varios intentos fallidos. Esta medida ayuda a prevenir ataques automatizados que prueban miles de combinaciones de contraseñas.
5. Mantén WordPress actualizado
Actualizar WordPress, los plugins y los temas es importante para corregir vulnerabilidades de seguridad. Las versiones antiguas pueden contener errores que facilitan el acceso no autorizado. Antes de realizar actualizaciones importantes, es recomendable crear una copia de seguridad.
6. Utiliza plugins de seguridad
Existen herramientas que permiten supervisar la actividad del sitio, detectar accesos sospechosos y bloquear amenazas. Algunas opciones conocidas son Wordfence Security, Solid Security y Sucuri Security. Instala únicamente herramientas confiables y mantenlas actualizadas.
7. Protege la dirección de acceso
La dirección habitual del administrador es /wp-admin o /wp-login.php. Algunos plugins permiten cambiar o restringir el acceso a estas rutas. Sin embargo, modificar la URL no sustituye las contraseñas seguras ni la autenticación en dos pasos.
8. Asigna permisos adecuados a los usuarios
No todos los usuarios necesitan permisos de administrador. WordPress ofrece diferentes roles, como administrador, editor, autor y colaborador. Asigna únicamente los permisos necesarios para cada persona y elimina las cuentas que ya no se utilicen.
Proteger el acceso a WordPress no requiere necesariamente conocimientos avanzados. Aplicar estas medidas, utilizar contraseñas seguras, activar la autenticación en dos pasos y mantener el sitio actualizado permite reducir considerablemente los riesgos de seguridad. La prevención es fundamental para mantener cualquier página web protegida y funcionando correctamente.


